Mastering l’individualisation de l’IA orientée sur la confidentialité pour WordPress
Vous vous souvenez quand la personnalisation des sites web signifiait d’insérer le prénom de quelqu’un dans la ligne d’objet d’un courriel et d’y affirmer que c’était une forme de marketing de pointe ? Ces jours-ci, cette pratique semble tout à fait surprenante, surtout avec la personnalisation alimentée par l’IA qui remet en question les règles du marketing en ligne. Pourtant, voici la vérité inconfortable : la plupart des visiteurs de sites web préfèrent se retrouver face à une expérience générale confuse plutôt que de se sentir invisibilisés par des algorithmes qu’ils ne comprennent pas.
Les statistiques donnent un tableau sombre. Selon une étude récente, alors que 71 % des consommateurs souhaitent des offres personnalisées et proactives, seulement 49 % pensent que leurs données sont traitées de manière responsable. Ce n’est pas seulement un problème de confiance – c’est un véritable gouffre. En particulier pour les entreprises canadiennes, cette inquiétude est encore plus forte : 91 % des Canadiens sont préoccupés par le fait que leurs données soient utilisées pour créer des profils marketing, et 78 % ont carrément refusé de donner leurs données personnelles aux entreprises en raison de préoccupations quant à la confidentialité.
Table des matières
Comment donc faire pour combler cette lacune ? Comment les agences de création de sites web peuvent-elles offrir les expériences personnalisées dont les clients ont désespérément besoin pour rester compétitifs tout en respectant les limites de la vie privée que leurs visiteurs aspirent tout autant ? La réponse n’est pas de renoncer à la personnalisation – mais de repenser complètement la manière dont nous la concevons.
Pourquoi la personnalisation par IA est importante pour les sites WordPress
WordPress alimente 39,5 % de tous les sites web et détient une part de marché de 58,2 % parmi les sites utilisant des systèmes de gestion de contenu. Cette présence massive signifie que les choix de personnalisation que nous faisons ont un impact sur près de la moitié de l’ensemble du web. Avec ce type d’influence vient aussi une responsabilité – mais aussi des opportunités.
Les approches traditionnelles de personnalisation nécessitaient souvent des développements coûteux ou des plateformes spécifiques à l’entreprise, ce qui rendait difficiles pour les petites et moyennes entreprises à mettre en œuvre et à maintenir. L’IA change radicalement cette situation. Les systèmes modernes d’IA peuvent analyser les habitudes de navigation des visiteurs, prédire les intentions, recommander du contenu pertinent et adapter dynamiquement les layouts — toutes capacités qui faisaient l’objet d’un fantasme scientifique il y a seulement quelques années.
Mais voici où la plupart des mises en œuvre se trompent : elles considèrent la personnalisation comme une pratique consistant à collecter des données. Ils recueillent tout, suivent tout le monde, créent des profils pour chacun et laissent ensuite l’IA s’en charger. Cette approche axée sur la surveillance peut produire des tableaux de bord impressionnants, mais elle génère également de la méfiance, des risques réglementaires et des expériences inquiétantes qui incitent les visiteurs à prendre des mesures pour protéger leur vie privée.
Nous avons appris grâce à notre travail avec des entreprises partout au Canada qu’il existe un moyen plus intelligent de procéder. Lorsque l’on conçoit des systèmes de personnalisation respectueux de la vie privée dès le départ, quelque chose d’intéressant se produit : les visiteurs interagissent davantage, et non moins. Ils vous confient leurs préférences lorsqu’ils comprennent ce que vous faites et pourquoi. Ils reviennent lorsque la personnalisation leur permet d’atteindre leurs objectifs plutôt que de les pousser vers les vôtres.
L'architecture « Privacité-Première » qui fonctionne réellement
La personnalisation de l’IA respectueuse de la vie privée commence par renverser la situation classique. Au lieu de collecter toutes les informations possibles puis de demander ensuite votre consentement, commencez par ce que les visiteurs vous fournissent volontairement et construisez ensuite en partant de là.
Faites de votre expérience par défaut une expérience réellement utile
Chaque page de votre site WordPress doit fonctionner parfaitement avant que toute personnalisation ne soit mise en œuvre. Cela signifie un contenu complet, une navigation standard, une recherche fonctionnelle et des appels à l’action clairs et pertinents pour tout visiteur. Ce n’est pas seulement une question de conformité avec la confidentialité — c’est un bon design. Lorsque votre expérience de base est solide, la personnalisation devient une amélioration plutôt que de constituer un obstacle à l’accès.
Cette approche résout également un tas de problèmes techniques. Vos pages deviennent plus cacheables, ce qui signifie qu’elles chargent plus rapidement. Elles fonctionnent mieux pour les visiteurs qui bloquent les cookies ou utilisent des navigateurs orientés sur la confidentialité. Elles sont plus faciles à indexer et à crawler par les moteurs de recherche. Et vous évitez les barrières de consentement qui frustrent les visiteurs et peuvent violer les réglementations en matière de confidentialité.
Commencez par le contexte, pas par l’identité
Voici une réalisation libératrice : vous pouvez proposer une personnalisation vraiment utile sans connaître l’identité de la personne. La page qu’elle lit actuellement vous indique quels sujets l’intéressent. Le mot de recherche qu’elle a saisi révèle son intention. La campagne de référencement qui l’a amenée sur votre site indique comment elle vous a trouvé. Leur langue préférée indique comment communiquer avec elle.
Ces signaux contextuels sont puissants, ils sont immédiatement disponibles et ne nécessitent pas la création de profils persistants ni l’enregistrement d’informations personnelles. Les exploiter dans le cadre de la requête ou de la session actuelle, les utiliser pour adapter ce que vous affichez et les laisser ensuite s’en aller. Comme nous l’avons exploré dans notre guide pour les expériences WordPress basées sur l’IA, La personnalisation contextuelle est souvent plus efficace que les approches basées sur l’identité car elle répond à ce que quelqu’un fait en ce moment plutôt que ce qu’il a fait il y a quelques semaines.
Demandez plutôt que de deviner
L’une des stratégies de personnalisation les plus efficaces est aussi la plus simple : demandez simplement aux personnes ce qu’elles veulent. Des quiz courts, des centres de préférences et des sélecteurs guidés transforment la personnalisation d’un exercice de surveillance en une véritable collaboration. “ Quel service vous intéresse ? ”, “ Quel est votre objectif principal ? ”, “ Quels sujets aimeriez-vous voir davantage ? ”
Cette approche – parfois appelée personnalisation active – offre de nombreux avantages. Les données que vous collectez sont précises car les visiteurs vous le disent directement plutôt que de le deviner à partir de signaux ambigus. Elle est respectueuse de la vie privée car l’échange est transparent et bien ciblé. Et les études montrent qu’elle fonctionne réellement mieux : les clients qui utilisent des outils d’évaluation interactive et de co-création sont 2,3 fois plus susceptibles de prendre des décisions d’achat importantes avec confiance.
Pour les implémentations de WordPress, cela peut prendre la forme d’un formulaire court avant d’afficher le contenu personnalisé, d’un tableau de configuration pour les utilisateurs connectés ou d’un outil de recherche de produits qui restreint les options en fonction des besoins indiqués. La clé réside dans l’évidence et l’imminence de l’échange de valeur.
Mettre les modèles d’IA à jour selon les besoins
Lorsque vous intégrez l’IA dans le processus de personnalisation – pour les recommandations de contenu, les chatbots, la prédiction d’intentions ou l’adaptation dynamique –, la règle cardinale est le minimalisme. Envoyez au modèle uniquement ce dont il a absolument besoin pour la tâche immédiate à accomplir.
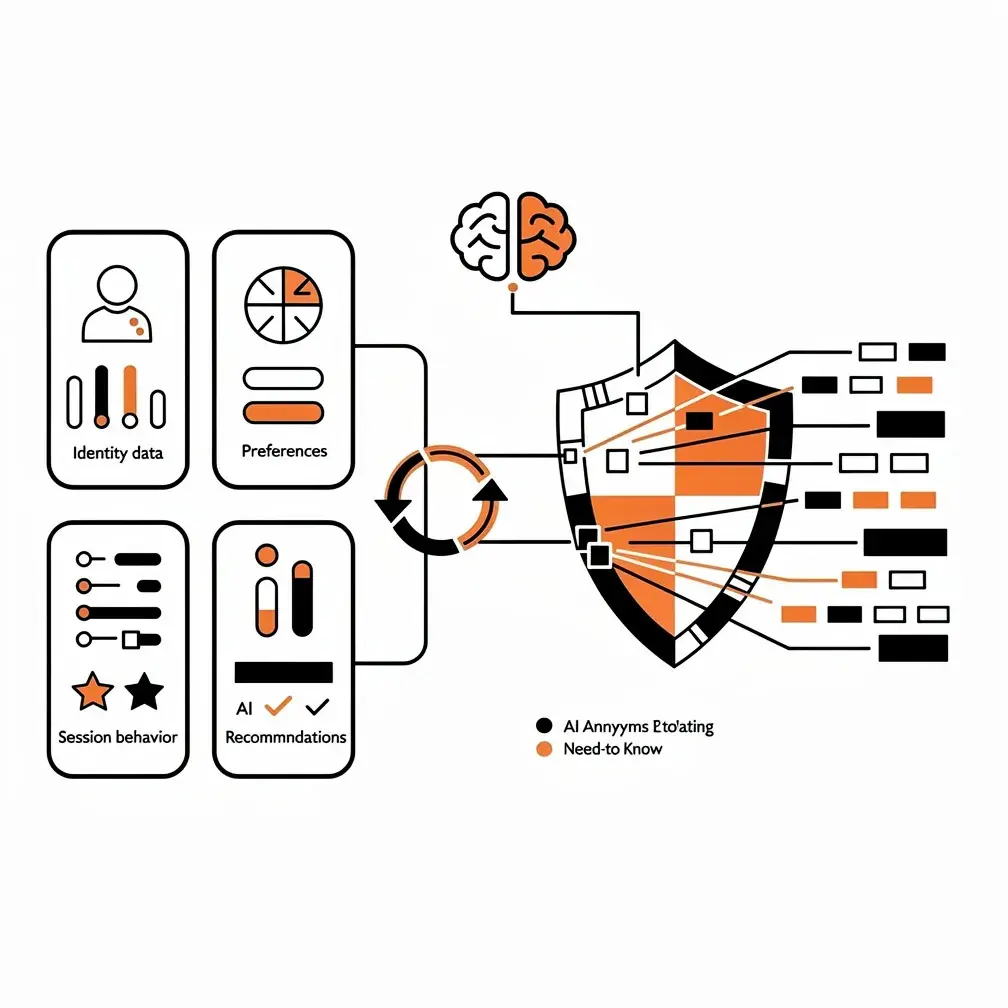
Au lieu de transmettre une base de données complète des clients avec leurs nom, email, historique d’achat et comportement de navigation, utilisez un token de session opaque et n’incluez que les fonctionnalités comportementales requises pour cette recommandation spécifique. Réplacez les données exactes concernant l’âge, l’emplacement et les dépenses avec des catégories générales. Supprimez complètement les informations de contact, les données de santé, les détails de paiement et les informations d’accès aux comptes dans les demandes de données.
Pour les chatbots répondant à des questions concernant vos produits ou services, l’IA doit être exclusivement basée sur le contenu approuvé par WordPress : les pages publiées, la documentation et les informations sur les produits. Ne la renseignez pas sur les transcriptions des services clients, les discussions dans les forums privés ou le contenu généré par les utilisateurs qui pourraient contenir des informations personnelles.
Les autorités de protection de la vie privée canadiennes sont très claires à ce sujet. Lors du déploiement de l’IA générative, les entreprises doivent disposer d’une autorité légale valide, d’un consentement significatif, d’une explication claire des processus, d’un partage limité des données, de garanties appropriées et d’une protection de la vie privée dès le départ. Cette dernière phrase – la protection de la vie privée dès le départ – revêt une importance particulière. Elle signifie intégrer la protection de la vie privée dans l’architecture du système dès le départ, plutôt que de l’ajouter ultérieurement comme une démarche de conformité tardive.
En pratique, cela signifie séparer vos bases de données. Gardez les informations d’identité (utilisateurs de WordPress, enregistrements CRM) séparées des données de préférences (options de consentement, intérêts déclarés) de celles concernant le comportement (flux de clics, événements de session) et des services d’IA qui traitent les recommandations. Utilisez des clés pseudo-anonymes réparties pour associer ces bases de données uniquement lorsque cela est spécifiquement nécessaire. Cette architecture limite les dommages en cas de compromission d’un seul système et facilite considérablement l’exécution des demandes de suppression et le respect des demandes de retrait de consentement.
Stratégies d’implémentation spécifiques à WordPress
La beauté de l’écosystème de WordPress réside dans le fait qu’il offre des éléments de base pour une personnalisation respectueuse de la vie privée sans vous obliger à réinventer tout le processus. Mais il faut comprendre quels éléments utiliser et comment ils s’intègrent les uns avec les autres.
La gestion du consentement réalisée de manière optimale
L’API WP Consent est devenue la norme pour coordonner les consentements entre plugins et services. Elle définit cinq catégories — fonctionnelles, statistiques anonymes, statistiques, préférences et marketing — et fournit des hooks permettant aux plugins de vérifier l’état du consentement avant d’activer les fonctionnalités de suivi, de personnalisation ou de publicité.
Voici ce que beaucoup d’agences oublient : l’API WP Consent est une couche de coordination, et non une solution complète. Vous avez toujours besoin d’un plugin de gestion des consentements qui collecte réellement les choix des visiteurs et affiche des commandes. Et vous avez besoin de plugins de personnalisation qui respectent les signaux fournis par l’API. Lorsqu’implémentée correctement, cette architecture signifie qu’un visiteur qui accepte les analyses générales mais rejette les publicités ne déclenchera pas les fonctionnalités de personnalisation qui constituent une profilage promotionnel.
Assurez-vous que l’état de votre consentement soit disponible pour le code PHP côté serveur et le code JavaScript côté client afin que toutes les personnalisations respectent la même décision. Et créez des workflows pour désactiver la personnalisation lorsque le consentement expire ou est retiré, ainsi que pour diffuser les demandes de suppression vers votre CRM, vos systèmes d’analyse et toute tierce partie proposant des services d’IA.
Padrons de personnalisation sécurisés par la cache
Voici un défi technique qui pose des problèmes à de nombreuses implémentations de personnalisation : les sites WordPress dépendent fortement de la mise en cache pour améliorer les performances, mais la mise en cache et la personnalisation sont fondamentalement incompatibles. Si vous affichez les recommandations personnalisées d’une personne sur une page qui est ensuite mise en cache sur votre CDN, le prochain visiteur pourrait voir les mêmes recommandations – une catastrophe en matière de confidentialité.
La solution consiste en une architecture hybride. Cachez un shell de page commun qui comprend tout votre contenu standard. Laissez ensuite charger de petits fragments personnalisés dès que la page atteint le navigateur via des endpoints REST de portée étroite ou des edge workers. Incluez uniquement les identifiants de consentement ou de segment minimum dans les clés de cache. Et contournez complètement le cache partagé pour les pages d’utilisateur, les vérifications de paiement, les chariots de panier et les portails privés où le contenu doit être spécifique à l’utilisateur.
L’API d’interactivité de WordPress, introduite dans la version 6.5, fournit un cadre moderne pour la création de ces composants dynamiques sans abandonner le système de blocs natif de WordPress pour un cadre frontend séparé. Pour plus de détails sur la création de ce type d’expériences interactives, notre article sur Améliorer l'engagement grâce à l'interactivité de WordPress Il couvre les bases techniques.
Outils natifs de WordPress pour l’intégration de l’IA
Les versions récentes de WordPress ont ajouté des fonctionnalités spécialement conçues pour l’intégration de l’IA. L’API Abilities, introduite dans la version 6.9 et étendue dans la version 7.1, définit des actions vérifiées par les permissions avec des entrées et sorties typées que les agents d’IA et les outils d’automatisation peuvent appeler en toute sécurité. Cela offre une manière structurée pour l’IA de communiquer avec votre site WordPress tout en respectant les permissions des utilisateurs et en préservant l’intégrité des données.
Le nouveau client d’IA de WordPress offre aux plugins une interface standard pour appeler les fournisseurs de modèles d’IA configurés. Toutefois, le fait d’avoir une interface standard ne signifie pas que vous pouvez omettre les contrôles d’autorisation, la suppression des données, la vérification du consentement ou les politiques de conservation spécifiques à chaque fournisseur. Ces tâches restent néanmoins vos responsabilités à prendre en charge lors de chaque appel d’IA.
Pour obtenir des conseils complets sur l’intégration de ces fonctionnalités, consultez notre Guide de développement de l'IA générative dans WordPress.
Naviguer dans les exigences canadiennes en matière de protection de la vie privée
La législation canadienne en matière de protection de la vie privée impose des obligations spécifiques que les agences WordPress doivent intégrer dans leurs systèmes de personnalisation – surtout lorsqu’elles desservent des clients basés au Québec.
En vertu de la PIPEDA, la loi fédérale sur la protection de la vie privée qui s’applique aux activités commerciales du secteur privé dans la majeure partie du Canada, le consentement doit être significatif. Cela signifie expliquer clairement les objectifs lors de la collecte des informations ou avant leur collecte, et non pas dissimuler la divulgation de la personnalisation dans une politique de confidentialité longue et complexe. Cela signifie rendre le retrait facile, immédiat et persistant. Et lorsque vous travaillez avec des informations sensibles – qui peuvent inclure des profils comportementaux détaillés –, vous avez généralement besoin d’un consentement explicite et expressément donné plutôt que d’approches implicites ou de consentement tacite.
La loi 25 du Québec va plus loin. Les organisations utilisant la technologie pour identifier, localiser ou dresser un profil d’une personne doivent informer cette personne à l’avance que cette technologie est utilisée et fournir des contrôles permettant d’activer ou de désactiver ces fonctions. La conséquence pratique : les fonctionnalités de profilage devraient être désactivées par défaut pour les visiteurs du Québec, activées uniquement lorsque quelqu’un s’engage explicitement après avoir reçu des informations claires sur ce que vous faites et pourquoi.
La Loi 25 exige également des évaluations d’impact sur la vie privée avant toute communication de données personnelles en dehors du Québec. Comme la plupart des systèmes de personnalisation par IA utilisent des fournisseurs de modèles basés aux États-Unis, les mises en œuvre au Québec nécessitent généralement des évaluations documentées avant le lancement. Les enjeux sont considérables : les sanctions administratives prévues par la Loi 25 peuvent atteindre 10 millions de dollars canadiens ou 2 % du chiffre d’affaires mondial.
Pour les traitements transfrontaliers, la loi PIPEDA n’interdit pas l’envoi de données vers des fournisseurs de services cloud ou d’IA américains, mais vous demeurez responsables de ces données. Utilisez des contrats pour garantir une protection comparable et indiquez clairement aux visiteurs que leurs informations peuvent être traitées dans un autre pays et soumises au régime d’accès légal de ce pays. Notre article sur Compliancé en matière de confidentialité des données dans WordPress fournit des instructions détaillées d’exécution pour ces exigences.
Considérations relatives à la confidentialité aux États-Unis
Le paysage de la protection de la vie privée aux États-Unis reste fragmenté d'un État à l'autre, avec 24 États ayant adopté des lois complètes sur la protection de la vie privée des consommateurs d'ici mi-2026 et 20 de ces lois sont désormais en vigueur. Pour les agences qui servent des clients américains ou des visiteurs, cela crée des obligations de conformité complexes.
Les exigences de la Californie sont particulièrement importantes compte tenu de la taille et de l’influence de l’État. Conformément à la CCPA, les entreprises doivent respecter le Global Privacy Control et les mécanismes d’opt-out universels similaires. Lorsqu’un navigateur envoie un signal GPC, les entreprises concernées doivent le traiter comme un refus valide de la vente ou du partage d’informations personnelles à des fins publicitaires comportementales à travers différents sites. Le Colorado possède des exigences similaires pour la publicité ciblée et certaines décisions de profilage.
Les réglementations californiennes relatives à la technologie de prise de décisions automatisée, qui sont entrées en vigueur intégralement en janvier 2027, exigent des avis spécifiques et des droits d’opt-out lorsque l’IA est utilisée pour prendre des décisions importantes liées à l’emploi, au logement, aux services financiers, à l’éducation ou aux soins de santé. La plupart des personnalisations marketing ne relèvent pas de ces catégories, mais si votre système de personnalisation prend des décisions d’admissibilité ou influe de manière substantielle sur ces décisions, vous avez besoin d’une analyse juridique spécialisée et d’un contrôle humain.
Les principes fondamentaux pratiques pour les agences : reconnaître les signaux GPC et les autres signaux d’opt-out universels requis, fournir des contrôles persistants “ Your Privacy Choices ” (vos choix en matière de confidentialité), et veiller à ce que l’opt-out désactive réellement la publicité en aval, l’enrichissement de profils et la création d’audiences IA. Pour des conseils complets sur la conformité, y compris les obligations en matière de sécurité, consultez notre document Guide de sécurité de WordPress.
Niveaux de risque et stratégies de traitement
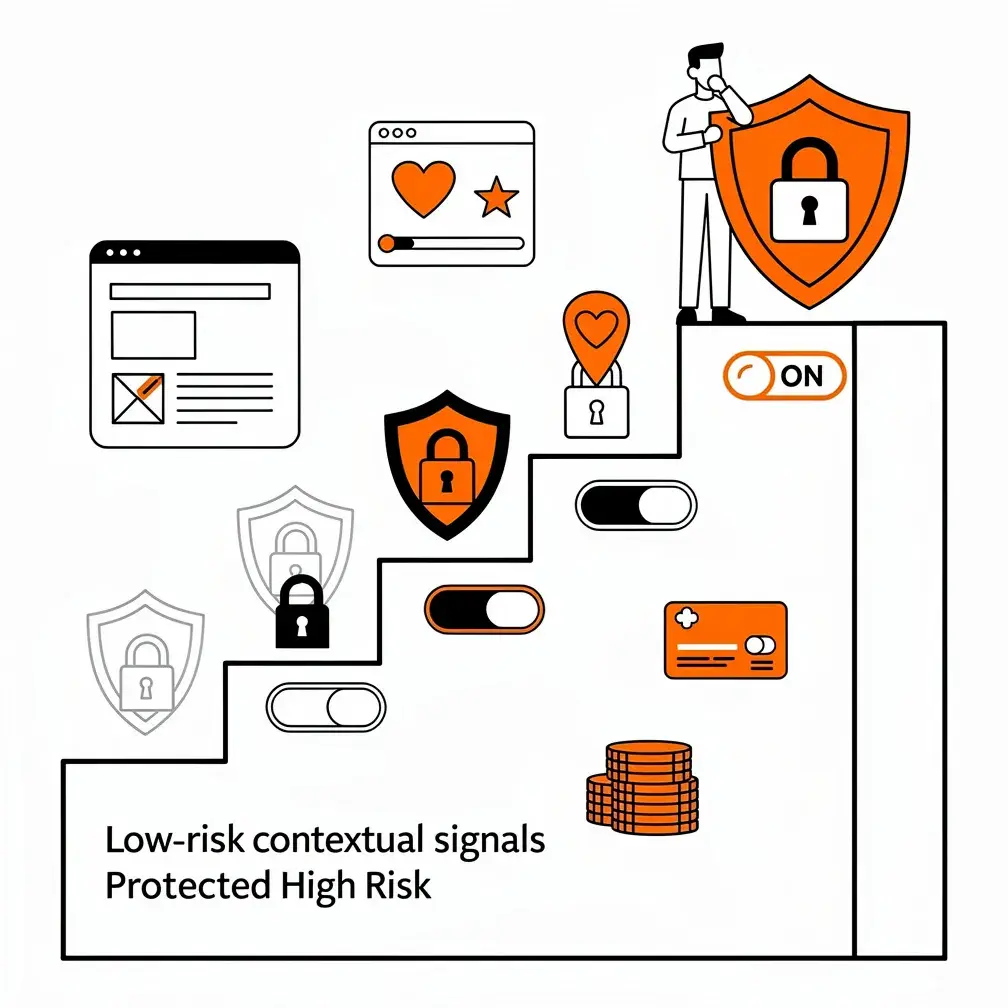
La personnalisation n’entraîne pas tous les mêmes risques en matière de confidentialité. Comprendre ces différences vous permettra d’appliquer les mesures de sécurité appropriées sans considérer chaque fonctionnalité comme présentant un risque élevé.
La personnalisation à faible risque comprend l’utilisation du sujet de la page actuelle, de la langue sélectionnée, de la disponibilité des articles ou du contenu généralement populaire. Ces éléments ne nécessitent pas de profils persistants : ils sont traités lors de la requête ou de la session et on continue. Le risque faible à modéré concerne les sources de campagne, les régions générales, les classes d’appareils et les clics de la session actuelle. Il convient de préciser ce que l’on fait, de maintenir une précision minimale, d’utiliser des périodes de rétention courtes et d’éviter de relier ces données à des identifiants inutiles.
La personnalisation à risque modéré comprend les préférences sauvegardées, les réponses aux quiz, les recommandations pour les visiteurs récidivants et les segments CRM. Il faut ici un échange de valeur clair, un consentement spécifique à des fins déterminées lorsque cela est requis, des centres de préférences où les visiteurs peuvent consulter et modifier leurs paramètres, et un support fiable de suppression des données. Les approches à risque élevé — le suivi comportemental cross-site, l’emplacement précis, les intérêts déduits de manière détaillée, les historiques de discussions à long terme — devraient être évitées par défaut. Ne les utilisez que lorsque vous pouvez démontrer une forte nécessité et fournir des contrôles explicites, des évaluations d’impact et une révision juridique.
La personnalisation très risquée implique des données relatives aux enfants, des informations sur la santé, des détails financiers, des informations biométriques ou des systèmes qui prennent des décisions d’admissibilité et produisent des effets juridiquement significatifs. Ces données ne devraient jamais être utilisées pour la publicité courante. Lorsque les exigences commerciales le justifient véritablement, appliquez des contrôles juridiques spécialisés, des mesures de sécurité renforcées et une évaluation humaine obligatoire.
Mesurer ce qui compte vraiment
Trop d’agences mesurent le succès de la personnalisation en fonction de la hausse des clics ou des conversions immédiates. C’est une approche dangereusement incomplète. Un message personnalisé agressif pourrait augmenter le taux de conversion actuel tout en augmentant le sentiment d’incompréhension, en réduisant les achats répétés et en compromettant la confiance à long terme.
Mesurez plutôt l’ensemble du parcours de l’utilisateur. Suivez les taux de conversion, mais aussi les conversions assistées, les revenus ou les leads qualifiés par session, les taux de découverte de produits et les taux de réalisation de tâches. Pour les chatbots et assistants intelligents, mesurez les temps de résolution et les taux d’escalade. Le plus important, mesurez les indicateurs de fidélité comportementale : taux de réachat, taux de renouvellement et corrélation entre les expériences personnalisées et la durée des relations client.
En matière de confidentialité, mesurez les taux d’inscription et de retrait par objectif, les interactions “ pourquoi je vois cela ? ”, les taux de rejet et d’abandon de la bannière de consentement, ainsi que le temps nécessaire pour traiter les demandes d’accès et de suppression des données. Suivez l’évolution de la diversité des recommandations et les performances au niveau de chaque segment pour identifier si vos modèles d’IA s’enfoncent dans des groupes spécifiques ou s’exhibent des biais.
Créez des groupes de contrôle qui bénéficient de l’expérience standard non personnalisée afin de pouvoir isoler l’impact réel de la personnalisation. Mesurez également l’état technique : les Core Web Vitals pour s’assurer que la personnalisation n’altère pas les performances, les taux de hit dans la cache pour vérifier que votre architecture est efficace et le nombre de champs collectés, de fournisseurs et de profils retenus comme indicateurs de la protection de la vie privée.
Transformer la confidentialité en avantage concurrentiel
Voici l’opportunité que la plupart des agences manquent de saisir : la confidentialité n’est pas seulement un coût lié à la conformité ou une obligation légale – c’est un atout différenciant sur le marché. Selon les recherches de Cisco, 96 % des organisations interrogées ont déclaré que les investissements en matière de confidentialité avaient donné des résultats supérieurs aux coûts, avec un retour sur investissement médian de 1,6 fois l’investissement. Cela ne concerne pas seulement l’évitement des amendes ; il s’agit plutôt de bâtir la confiance qui se traduit par des résultats commerciaux.
Lorsque vous expliquez aux clients que leur système de personnalisation respecte la vie privée des visiteurs, utilise l’IA de manière responsable et est conforme aux réglementations canadiennes et américaines, vous ne leur vendez pas une protection défensive. Vous leur vendez un avantage concurrentiel durable par rapport aux concurrents qui prennent des raccourcis grâce à des approches fondées sur la surveillance qui pourraient finir par déclencher une action réglementaire ou des réactions négatives de la part des consommateurs.
Les agences qui prospéreront dans les prochaines années seront celles qui maîtriseront l’équilibre : offrir une personnalisation véritablement utile qui aide les visiteurs à atteindre leurs objectifs tout en respectant les limites qui favorisent une confiance durable. Cela signifie commencer par des expériences de base solides, personnaliser les services en fonction des contextes et des préférences volontaires des utilisateurs, maintenir les modèles d’intelligence artificielle uniquement accessibles aux personnes ayant besoin de connaître leurs données, mettre en œuvre des mécanismes de consentement appropriés et des architectures sécurisées contre les caches, et mesurer le succès en fonction de l’engagement à long terme plutôt que de la manipulation à court terme.
Pour les sites WordPress — qui représentent près de 40 % du trafic web — ce n’est pas une question théorique éloignée. C’est le fondement d’une stratégie numérique durable. Les outils existent. Les frameworks sont disponibles. La question est de savoir si vous développerez des systèmes de personnalisation qui traiteront les visiteurs comme des personnes autonomes dotées de droits à la vie privée légitimes ou comme des sources de données à maximiser. Nous savons quel approché permet de bâtir des entreprises performantes.
Comme détaillé dans notre Guide d'optimisation de WordPress par l'IA, Avec l’arrivée de l’intelligence artificielle, les capacités techniques de personnalisation respectueuse de la vie privée sont plus accessibles que jamais. Le défi n’est pas technique – c’est plutôt un engagement organisationnel à faire une personnalisation efficace plutôt que simplement à la faire rapidement. Et pour les agences qui proposent des services Entreprises canadiennes navigation réglementations complexes en matière de confidentialité, C’est cet engagement qui sépare le succès durable des erreurs coûteuses.
L’avenir de la personnalisation WordPress ne consiste pas à choisir entre pertinence et confidentialité. Il s’agit plutôt de reconnaître que la pertinence durable ne peut être construite que sur une base de respect, de transparence et d’échange de valeur authentique. Établiez cette base dès maintenant, et vos clients vous remercieront lorsqu’ils tenteront de reconstruire des systèmes qui n’auraient jamais dû être conçus selon la méthode de surveillance en premier lieu.
Foire aux questions
Comment les sites WordPress peuvent-ils personnaliser le contenu sans collecter de données personnelles volumineuses ?
Ils peuvent être personnalisés en fonction du contexte immédiat plutôt que de l’identité de l’utilisateur. Des signaux utiles comprennent la page que l’utilisateur consulte, son mot de recherche, la campagne de référencement, la langue ou l’activité de la session en cours. Ces signaux peuvent être traités temporairement sans créer de profils persistants. Le site doit également fournir un contenu, une navigation, une recherche et des appels à l’action complets pour tous, afin que la personnalisation améliore l’expérience plutôt que de devenir un obstacle à la confidentialité.
Qu’est-ce que la personnalisation active et pourquoi est-elle plus respectueuse de la vie privée ?
La personnalisation active consiste à demander directement aux visiteurs quels sont leurs besoins à travers des quiz, des centres de préférences, des sélecteurs guidés ou des formulaires courts. Au lieu de faire des suppositions en se basant sur le comportement de navigation, le site reçoit des informations fournies volontairement par les personnes pour une raison précise. Cela rend les recommandations plus précises et transparentes. L’échange de valeur doit être immédiat – par exemple, aider quelqu’un à trouver un produit adapté ou afficher du contenu lié à un objectif sélectionné.
Comment les modèles d’IA doivent-ils être limités lorsqu’ils alimentent la personnalisation de WordPress ?
Les modèles d’IA ne devraient recevoir que les informations nécessaires à la tâche immédiate. Utilisez des jetons de session pseudonymisés et des catégories générales plutôt que des noms, des adresses exactes, des montants dépensés ou des dossiers complets des clients. Évitez d’inclure des détails de contact, des informations sur la santé, des données de paiement, des informations d’identification et des historiques de conversations non nécessaires. Pour les chatbots basés sur le contenu, limitez les sources du modèle aux pages, la documentation et les informations sur le produit autorisées par WordPress.
Comment le contenu personnalisé de WordPress peut-il fonctionner en toute sécurité avec le cache?
Utilisez un mode hybride : stockez en cache une interface de page commune contenant du contenu standard, puis chargez ultérieurement des éléments personnalisés via des endpoints REST ou des edge workers de portée étroite. Évitez de placer des recommandations individualisées directement dans des pages stockées en cache partagées, où un autre visiteur pourrait les voir. Les pages d’inscription, les processus de paiement, les paniers à provisions et les portails privés devraient contourner complètement le stockage en cache partagé. Les clés de stockage en cache devraient contenir uniquement les informations minimales requises en matière de consentement ou de segment.
Quels critères de confidentialité devraient les entreprises canadiennes prendre en considération avant de lancer des solutions de personnalisation basées sur l’IA ?
Les entreprises devraient clairement expliquer leurs objectifs de personnalisation, obtenir le consentement pertinent lorsque nécessaire, faciliter le retrait des données et documenter la manière dont les informations sont protégées et partagées. La Loi 25 du Québec exige un préavis et des contrôles lors de la profilage des personnes, tandis que cette pratique devrait en général être désactivée par défaut jusqu’à ce que l’utilisateur ait consenti expressément. Une évaluation des impacts sur la vie privée peut également être nécessaire avant d’envoyer des informations en dehors du Québec, notamment vers des fournisseurs d’IA basés aux États-Unis.