Transformez votre site WordPress avec l’API Abilities
Votre site WordPress n’est plus là pour rester immobile — il va bientôt devenir un partenaire de conversation. Bien que cela puisse sembler quelque chose d’extraordinaire dans un roman de science-fiction, la réalité est bien plus pratique et beaucoup plus puissante. L’API WordPress Abilities est arrivée dans WordPress 6.9 et change fondamentalement la manière dont les systèmes externes — notamment les agents IA — peuvent comprendre et interagir avec votre site.
Nous avons passé beaucoup de temps à tester cette technologie auprès de nos clients, et ses implications pour les petites et moyennes entreprises sont considérables. Ce n’est pas question de remplacer votre équipe par des robots. C’est plutôt de faire en sorte que votre installation WordPress puisse communiquer dans une langue que les outils d’automatisation, les plateformes de diagnostic et, oui, les assistants IA peuvent réellement comprendre.
Table des matières
Qu’est-ce que l’API Abilities fait réellement ?
Pensez à l’API Abilities comme à un manuel d’instructions détaillé pour votre site WordPress — sauf que ce manuel est écrit dans un format que les machines peuvent lire et exécuter. Chaque fois que vous enregistrez une capacité, vous dites essentiellement aux systèmes externes : “ Voici quelque chose que mon site peut faire ; voici les informations que vous devez fournir ; voici ce que vous recevrez en retour ; et voici qui est autorisé à le faire. ”
L’API crée un registre central où les plugins, les thèmes et le code personnalisé décrivent des opérations distinctes avec des entrées, des sorties, des permissions et une logique d’exécution lisibles par ordinateur. Une fonctionnalité pourrait être “ récupérer les diagnostics du site ”, “ créer un article de projet ” ou “ vérifier l’inventaire des produits ”. Chacune comprend des schémas structurés qui définissent exactement les données à inclure et celles à exclure.
Cette standardisation est importante car elle sépare votre logique métier de tout fournisseur de technologie d’IA ou toute plateforme d’automatisation spécifique. Vous définissez une fonctionnalité une fois, et celle-ci peut être utilisée par le code PHP, les applications JavaScript, les clients d’API REST, les outils de ligne de commande, les plateformes d’automatisation et – grâce à un adaptateur – les agents d’IA. Si un nouveau protocole apparaît ou si vous changez de fournisseur d’IA, vos fonctionnalités restent intactes.
Comment l’architecture s’intègre ensemble
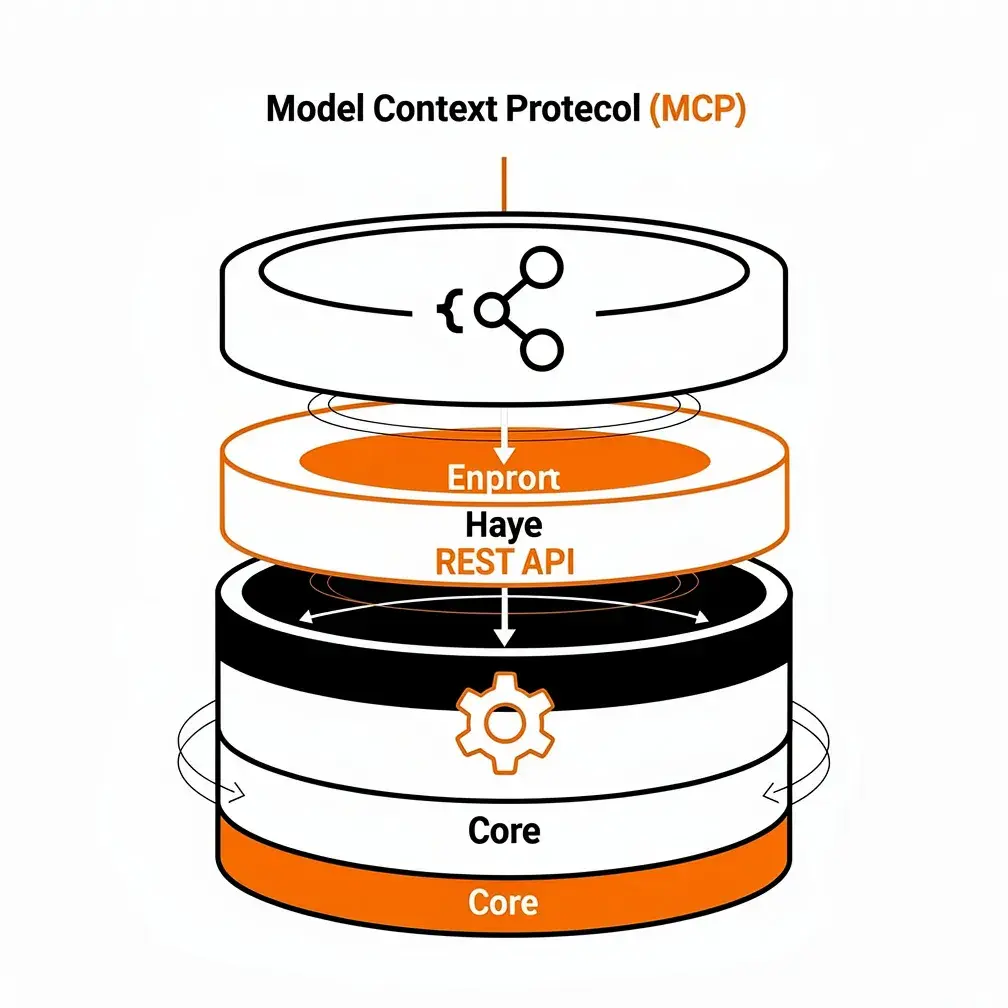
L'API Abilities fonctionne en couches. Au niveau fondamental, WordPress lui-même fournit un registre où les abilities sont stockées, avec leurs schémas, descriptions et callbacks. Au-dessus de cela, Rôles et fonctionnalités de WordPress déterminer ce que les utilisateurs authentifiés peuvent faire — l’API Abilities ne remplace pas ces autorisations ; elle les applique via des callbacks d’autorisation.
Le niveau de la REST API permet aux systèmes externes authentifiés de découvrir et d’exécuter des fonctionnalités via des requêtes HTTP. WordPress 7.0 a ajouté un support JavaScript côté client, permettant ainsi des actions basées sur le navigateur et des interfaces d’administration réactives. Et séparé de tout cela, il existe l’Adaptateur du Modèle Context Protocol (MCP), qui traduit les fonctionnalités sélectionnées de WordPress en outils qui Les agents IA peuvent découvrir et déclencher des actions.
Cette séparation est stratégique. La logique métier de votre site reste indépendante de tout modèle d’IA, d’interface de chat ou de spécification de protocole. L’architecture garantit que votre investissement dans le développement des capacités rapporte des dividendes à travers de multiples points d’intégration.
L'évolution de la version 6.9 à la version 7.1
WordPress 6.9 a introduit l’API Abilities côté serveur en décembre 2025, établissant ainsi les bases de l’infrastructure. Cela a suffi pour enregistrer les opérations et les rendre accessibles via REST, mais l’expérience des développeurs restait encore assez rudimentaire.
WordPress 7.0 est arrivé en mai 2026 avec une prise en charge du JavaScript côté client, apportant des fonctionnalités à l’environnement du navigateur et permettant de nouveaux workflows réactifs. Mais WordPress 7.1, publié en août 2026, est là où l’API passe d’un état de base à un ensemble de fonctionnalités pratiques.
Les améliorations apportées à 7.1 comprennent des métadonnées unifiées pour l’exposition externe, des schémas JSON portables compatibles avec REST, MCP et la validation frontend, une découverte filtrée par catégorie ou namespace, des raccourcis de validation personnalisés, des contrôles du cycle de vie de l’exécution et une vérification complète grâce aux raccourcis d’action. Ces améliorations ne sont pas théoriques : elles répondent à des problèmes réels que nous avons rencontrés lors de la mise en place des fonctionnalités pour les sites clients.
Pour les agences qui travaillent aujourd'hui avec des clients, WordPress 7.1.3 ou une version ultérieure devrait être votre base de production. Les améliorations de maturité introduites par la version 7.1 rendent l'enregistrement des capacités, l'application des autorisations et le dépannage beaucoup plus simples que dans les versions précédentes.
L’anatomie d’une capacité correctement enregistrée
Une capacité bien structurée comprend plusieurs éléments essentiels. Elle commence par un nom unique et orienté vers l’action, utilisant le format namespace/ability-name — quelque chose comme agency-support/get-site-health ou agency-content/create-draft. Le namespace empêche les conflits entre les plugins et identifie clairement la source.
Chaque fonctionnalité nécessite une étiquette lisible par l’homme ainsi qu’une description précise, ainsi qu’une catégorie enregistrée pour l’organisation. Les schémas d’entrée et de sortie utilisent le sous-ensemble de JSON Schema Draft 4 supporté par WordPress, qui définit la forme et les types de données qui transitent par la fonctionnalité.
Deux callbacks sont obligatoires : le callback execute qui effectue le travail en lui-même, et le callback permission qui renvoie un booléen ou un WP_Error pour valider l’autorisation. N’utilisez jamais __return_true comme callback permission pour les capacités qui modifient des données.
Des annotations comportementales qui comptent
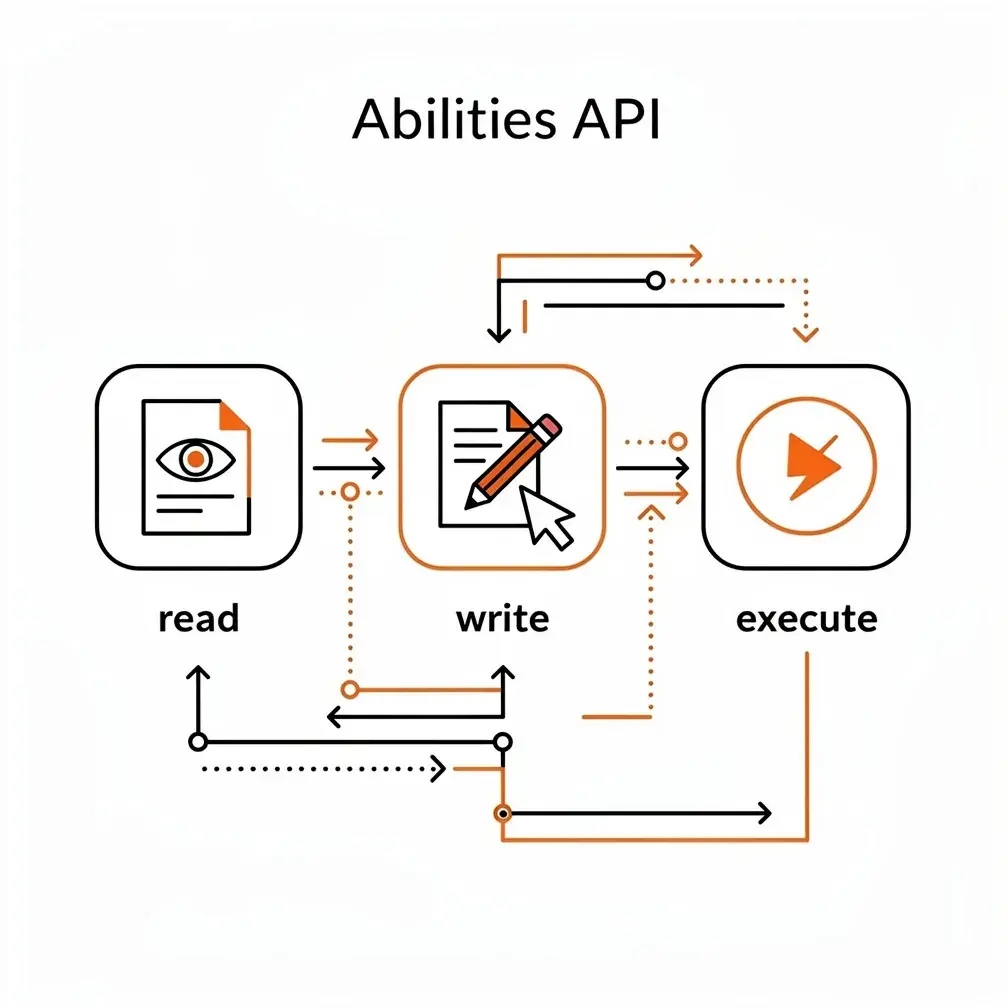
WordPress vous permet d’annoter les capacités avec des balises comportementales. Marquer une capacité comme « uniquement lecture » indique que celle-ci ne modifie pas les données, ce qui est crucial pour instaurer la confiance avec les systèmes externes. La balise destructive indique les opérations qui suppriment ou modifient de manière significative les données. Les capacités idempotentes peuvent être appelées en toute sécurité plusieurs fois avec le même résultat.
Les métadonnées d’exposition contrôlent la manière dont les capacités sont accessibles aux clients externes. Le paramètre public indique la possibilité de découvrir les capacités — et non l’accès non authentifié. Les paramètres spécifiques au canal, tels que show_in_rest ou l’exposition MCP, peuvent remplacer la valeur par défaut publique pour certains types d’intégration.
Lorsque WordPress exécute une fonctionnalité via REST, la procédure est cohérente : normalisation et validation des données, vérification des autorisations, exécution du callback, validation de la sortie en fonction du schéma et retour du résultat ou d’une erreur structurée. Cette standardisation élimine toute une catégorie d’erreurs d’intégration.
Interfaces de découverte et d’exécution
L’API Abilities propose plusieurs moyens d’interagir avec les capacités enregistrées. En PHP, vous disposez de fonctions comme wp_register_ability(), wp_has_ability(), wp_get_abilities() et leurs équivalents dans la catégorie. Ces fonctions constituent la base des intégrations et plugins personnalisés.
Les fonctionnalités REST-visible utilisent le namespace wp-abilities/v1 avec des endpoints pour afficher les catégories, récupérer les contrats d’habilités individuels et exécuter les habilités. Tous les endpoints nécessitent une authentification, et l’exécution doit passer à la fois l’authentification de WordPress et le callback de permission propre à l’habilité.
Nous avons trouvé que WP-CLI était particulièrement utile pour les tâches de déploiement et d’assistance. Des commandes comme wp ability list, wp ability exists, wp ability can-run et wp ability run permettent de tester et valider les capacités sans avoir besoin d’un navigateur ou d’un modèle d’IA. Cela les rend parfaits pour les tests d’intégration continus, les tests de fuite après les déploiements et le dépannage des problèmes de permissions.
Quels éléments sont inclus dès le départ
WordPress 6.9 et versions ultérieures comprennent trois fonctionnalités fondamentales : core/get-site-info renvoie les informations du site WordPress sélectionné, core/get-user-info fournit des données sur l’utilisateur authentifié, et core/get-environment-info fournit des détails relatifs au temps de fonctionnement, au PHP, à la base de données et à l’environnement utiles pour les vérifications de compatibilité.
Ces fonctionnalités ont été conçues principalement pour servir d'exemples et tester les capacités, plutôt que pour offrir des fonctionnalités complètes. Les capacités supplémentaires proposées pour WordPress 7.2 élargiront les capacités de gestion de contenu, mais les agences doivent prévoir de créer des capacités personnalisées adaptées aux workflows spécifiques de leurs clients.
Cas d'utilisation pratiques pour les entreprises canadiennes et américaines
Nous avons identifié plusieurs niveaux de risque liés à la mise en œuvre des capacités, en fonction de notre travail avec les petites et moyennes entreprises. Les capacités à faible risque comprennent l’inventaire public de contenu, les rapports sur les liens cassés, l’inspection des sitemaps, les métadonnées des contenus publiés et les vérifications du statut de la cache. Ces capacités sont uniquement lisibles, bien ciblées et peu susceptibles de causer des problèmes même si elles sont utilisées de manière excessive.
Les fonctionnalités de faible à modéré risque couvrent les résumés de santé du site, les rapports sur la version des plugins, les diagnostics de temps de disponibilité et les vérifications de compatibilité. Ces fonctionnalités consultent les informations système pouvant être sensibles, mais ne modifient rien. Créez un utilisateur support dédié doté de capacités minimales et éliminez les secrets de l’environnement des données générées.
Des opérations à risque modéré comme la création de formulaires de création de devis, la saisie de champs personnalisés, création de métadonnées SEO, La création de supports techniques ou l’établissement de tickets de support nécessite des limites de schéma, un système de journalisation des activités et une vérification humaine avant que le contenu puisse être mis en ligne. Le modèle « draft-only » — où les fonctionnalités peuvent être créées mais jamais publiées — est particulièrement utile dans ce contexte.
Les opérations à haut risque nécessitent des contrôles précis
La publication de contenu, la mise à jour des plugins, le nettoyage des données de production, la modération des utilisateurs ou le changement de configuration relèvent de la catégorie des risques élevés. Ces opérations nécessitent une autorisation au niveau des objets, un support de révision, des workflows de prévisualisation et de confirmation, des sauvegardes complètes et, de préférence, des tests dans des environnements de staging.
Les capacités très risquées qui permettent de supprimer du contenu, de modifier les données de paiement, de modifier l’accès de l’administrateur ou d’installer du code exécutable ne devraient pas être disponibles par défaut. Lorsque les exigences métier le nécessitent, implémentez des workflows de portée étroite, des mécanismes d’approbation renforcés, des traces d’audit complètes et des procédures de retrait rapide des identifiants.
Les bonnes capacités spécifiques à l’agence peuvent inclure la gestion des demandes de support/la création de ces demandes, la gestion du contenu/l’accessibilité de l’audit, le référencement de l’agence/l’audit des métadonnées des publications, le commerce de l’agence/la recherche de produits avec des stocks faibles, ou la maintenance de l’agence/la demande de mise à niveau de la plateforme. Notez que chaque action est étroite et spécifique : la demande de mise à niveau est plus sécurisée qu’une capacité générale pouvant installer, activer, désactiver, mettre à jour ou supprimer des plugins arbitraires.
Contrôles de sécurité que vous ne pouvez pas négliger
Commencez par des fonctionnalités de lecture seule et développez-les progressivement. Les conseils fournis par WordPress mettent l’accent sur le fait de commencer par un petit ensemble d’opérations non destructives et d’ajouter d’autres fonctionnalités uniquement après avoir validé les procédures d’autorisation, de surveillance et de rollback.
Ne jamais authentifier un agent IA ou un outil d’automatisation en tant que compte administrateur de votre client. Créez des utilisateurs d’agents dédiés avec uniquement les capacités requises par les capacités exposées. Ce principe de la moindre privilège est fondamental. Sécurité WordPress.
Implémenter les autorisations dans chaque callback de permission pour chaque capacité. Les flags publics REST visibility et MCP visibility concernent la découverte — elles ne sont pas une autorisation. Vérifiez non seulement si l’utilisateur dispose de la capacité edit_posts, mais également s’il peut modifier le poste spécifique, l’ordre ou l’objet personnalisé fourni dans l’input.
Préparez-vous aux attaques de prompt injection
Le contenu lu par un agent IA peut contenir des instructions malveillantes visant à manipuler le comportement de l’agent. C’est ce qu’on appelle l’injection de prompt, et c’est une véritable préoccupation lorsque les agents lisent du contenu généré par les utilisateurs, des commentaires, des formulaires de saisie de données ou des avis sur des produits. OWASP recense l’injection de prompt, l’extraction de données via des appels à des outils légitimes et des identifiants trop larges comme des risques majeurs lors de l’utilisation du MCP.
Divisez les opérations de lecture et de création en deux fonctions distinctes. Cela rend les autorisations plus claires, les validations plus faciles à mettre en œuvre, le suivi plus précis et la révocation plus granular. Exigez une confirmation pour les actions ultérieures – la publication, la suppression, les opérations commerciales, les modifications des utilisateurs et les modifications de configuration doivent suivre un modèle de proposition-examen-exécution.
Générez des enregistrements de log concernant les invocations et les résultats, mais anonymisez les informations sensibles. Notez le nom de l’utilisateur, l’heure de l’invocation, l’état du résultat, l’état de l’approbation et les identifiants des objets concernés. Ne gérez pas de mots de passe, de jetons API, ni de commandes contenant des informations personnelles ou des données de sortie sensibles.
Utilisez des identifiants révocables tels que les mots de passe des applications WordPress pour les intégrations externes. Méfiez-vous de les stocker hors du contrôle de version et réglez leur rotation ou leur retrait lorsque les clients, les membres de l’équipe ou les fournisseurs changent. Réparer votre ensemble de logiciels — Core, le MCP Adapter, les plugins AI et tous les plugins qui enregistrent les capacités deviennent tous une partie de votre surface d’attaque.
Considérations en matière de confidentialité au Canada et aux États-Unis
Les autorités de protection de la vie privée canadiennes recommandent aux entreprises utilisant l’IA générative d’établir une autorité légale pour la collecte et l’utilisation des informations personnelles, de demander le consentement légal lorsque cela est requis, de maintenir la transparence quant à l’utilisation de l’IA et aux risques pour la vie privée, de limiter la divulgation de données sensibles et d’intégrer des protections de la vie privée dans leurs systèmes dès leur conception.
Pour les clients canadiens, cela signifie qu’un agent d’IA ne doit pas avoir automatiquement accès sans restriction aux formulaires de demande, aux dossiers clients, aux profils d’utilisateurs, aux commandes WooCommerce, au contenu de la communauté ou aux données de santé. Documentez l’objectif de l’intégration, les champs auxquels ces données sont accessibles, les prestataires de services qui en reçoivent les données, votre politique de conservation des données, les contrôles d’accès et les procédures de suppression.
Aux États-Unis, la FTC avertit que les entreprises doivent respecter les déclarations concernant l’utilisation des données clients, notamment les promesses selon lesquelles ces données ne seront pas utilisées pour entraîner ou mettre à jour secrètement des modèles d’IA. Les recommandations du NIST concernant l’IA générative mettent l’accent sur le respect de la législation, la confidentialité, la cybersécurité, le contrôle d’accès et la protection contre toute divulgation non autorisée.
Pour les clients américains, alignez votre intégration avec les notices de confidentialité, les contrats avec les fournisseurs, les lois de protection de la vie privée applicables dans votre État, les exigences spécifiques au secteur et les pratiques d’utilisation des données de votre fournisseur d’IA choisi. Nous recommandons de réviser ces alignements trimestrielement, car les réglementations et les capacités en matière d’IA continuent d’évoluer.
Signes d’adoption de l’écosystème
De nombreux acteurs majeurs de l’écosystème WordPress mettent déjà en œuvre la prise en charge de l’API Abilities. Advanced Custom Fields 6.8 permet d’exposer des groupes de champs, des types de posts personnalisés, des taxonomies et des contenus associés via les capacités, avec un accès optionnel à tous les niveaux (globaux et du modèle de contenu).
Yoast SEO a introduit des fonctionnalités permettant à des outils compatibles de lire et de mettre à jour les informations SEO des articles via des interfaces standardisées. WooCommerce Memberships 1.28.0 a commencé à enregistrer les fonctionnalités, tandis que le travail plus généralisé de WooCommerce MCP utilise l’API Abilities comme registre d’actions sous-jacent. MainWP documente la prise en charge de l’API Abilities pour découvrir et activer les fonctionnalités de gestion du site.
Ces intégrations laissent penser que les agences géreront de plus en plus un écosystème d’outils composé de Core, de plugins commerciaux, de plugins personnalisés et d’adaptateurs de protocoles. Un inventaire des fonctionnalités devrait faire partie de vos audits de sécurité et de maintenance standard – vous devez savoir quelles fonctionnalités sont exposées par les sites de vos clients et à qui.
Votre feuille de route d'implémentation
La première phase consiste à effectuer une mise à jour des sites de production vers WordPress 7.1.3 ou une version ultérieure. Énumérer les capacités existantes en utilisant la liste de capacités de WordPress et enregistrer le namespace, la destination, les permissions, les paramètres de visibilité, les données manipulées et le niveau de risque de chaque capacité. Identifier les plugins qui déclenchent automatiquement des capacités ou via des paramètres facultatifs. Assurer la propriété avec les clients, les fournisseurs de services d’intelligence artificielle agréés, les restrictions de données et les procédures de retrait d’urgence.
La deuxième phase introduit un pilote de lecture uniquement. Créez un agent utilisateur dédié avec des capacités minimales. Déposez deux ou trois fonctionnalités de lecture uniquement restreintes. Testez localement ou en staging via WP-CLI avant d’introduire l’accès MCP ou REST. Ajoutez le log d’invocation, le contrôle des erreurs, le contrôle des taux de connexion et la rotation des identifiants. Vérifiez que les données cachées, les données à caractère personnel et les données non publiques restent inaccessible.
Automatisation du flux de travail contrôlé
La troisième phase ajoute une automatisation du flux de travail contrôlé. Introduisez des fonctionnalités telles que la création de projets, les rapports, la création de tickets ou la maintenance uniquement en phase de mise en attente. Exigez une approbation humaine avant la publication ou les modifications de production. Réalisez des opérations d’écriture idempotentes lorsque cela est possible pour éviter des actions répétitives. Testez les procédures de rollback et d’intervention en cas d’incident sur la mise en attente avant la déploiement en production.
La phase 4 regroupe ces fonctionnalités dans un service de support d'agent géré. Ce service continu comprend des inventaires de capacités et de qualifications, des vérifications trimestrielles de conformité, des tests de compatibilité avec les plugins et les MCP, des analyses de l'impact sur la confidentialité des fournisseurs d'IA, le suivi des appels des agents, la création de capacités personnalisées, des tests de mise en staging et de régression, ainsi que des procédures pour suspendre l'accès des agents en cas d'urgence.
Ce modèle de service s’aligne bien avec Plans de maintenance WordPress et des paquets de soins que de nombreuses agences canadiennes et américaines proposent déjà. Cela transforme la préparation à l’IA d’un projet ponctuel en une relation de gouvernance et de soutien permanente.
Pourquoi cela importe pour votre agence aujourd'hui
WordPress alimente environ 39,6% de tous les sites web et représente 58,4% du marché des CMS connus.. Même une adoption graduelle des agents IA pourrait avoir des répercussions sur des millions de sites nécessitant la mise en œuvre, la gouvernance, la maintenance et le support. D’ici fin 2025, environ 18% entreprises américaines avaient adopté l’IA, tandis que 12,2% des entreprises canadiennes ont utilisé l’IA en 2025 – soit le double de la part de 2024 – et 14,5% supplémentaires prévoyaient une adoption dans les douze mois à venir.
Vos clients utilisent déjà des outils basés sur l’IA dans leur travail quotidien. Ils commencent à s’attendre à des fonctionnalités similaires dans leurs workflows sur le site web : assistance en matière de contenu, reporting automatisé, diagnostics intelligents et interfaces de support conversationnel. L’API Abilities vous offre une manière structurée et sécurisée de fournir ces fonctionnalités sans devoir coupler la logique métier de vos clients avec un seul fournisseur d’IA.
Préparer un site WordPress pour les agents IA est fondamentalement un projet d’architecture, de permission, de maintenance et de gouvernance – et non pas simplement l’installation d’un plugin. Les agences qui convertissent les workflows personnalisés en petites capacités réutilisables aujourd’hui se positionnent pour soutenir à la fois l’automatisation conventionnelle et les futurs agents IA grâce à la même infrastructure.
L’API WordPress Abilities rend les sites web de vos clients compréhensibles pour les agents logiciels en transformant les fonctionnalités en contrats typés, détectables et conformes aux autorisations. Cela ne rend pas un site autonome alimenté par l’IA — vous avez toujours besoin d’un client IA et généralement d’un adaptateur de protocole. Mais la possibilité de lecture par ordinateur ne signifie pas que le contenu puisse être exécuté publiquement. L’exposition, l’authentification, les autorisations WordPress, l’autorisation au niveau des objets et l’approbation humaine restent des contrôles distincts et essentiels.
Nous avons regardé WordPress évolue depuis une décennie, et l’API Abilities représente l’une des plus importantes innovations architecturales de ces dernières années. Il ne s’agit pas de remplacer le jugement humain ; il s’agit de rendre WordPress fluide dans la langue que parle la prochaine génération d’outils.
Foire aux questions
Qu'est-ce que l'API WordPress Abilities ?
L’API WordPress Abilities permet aux plugins, aux thèmes et au code personnalisé de décrire des actions spécifiques sur le site dans un format lisible par machine. Chaque capacité définit ses entrées, ses sorties, sa logique d’exécution et ses autorisations. Cela permet à du code PHP, du JavaScript, des clients REST, des outils WP-CLI, des plateformes d’automatisation et des agents IA de découvrir et d’utiliser les mêmes fonctionnalités sans devoir relier votre logique métier à un seul fournisseur d’IA ou à une seule plateforme d’intégration.
La publication d’une compétence permet-elle à quiconque de l’utiliser ?
Non. L’environnement public contrôle la découverte, et non l’autorisation. La visibilité REST et MCP détermine où une fonctionnalité apparaît, tandis que l’authentification et le callback de l’autorisation de la fonctionnalité déterminent si cette dernière peut être exécutée. Chaque fonctionnalité doit respecter les capacités appropriées de WordPress et, pour les actions impliquant des articles spécifiques, des commandes ou des utilisateurs, vérifier également les autorisations au niveau d’objet.
Quelle version de WordPress devraient les agences utiliser pour leurs capacités de production ?
WordPress 6.9 a introduit la base de données côté serveur, tandis que WordPress 7.0 a ajouté un support JavaScript côté client. WordPress 7.1 a apporté davantage de fonctionnalités pratiques, notamment des schémas portables, une découverte filtrée, des connecteurs de validation, des contrôles de cycle de vie et un support d’audit. Pour les sites clients en production, le contenu recommande WordPress 7.1.3 ou une version ultérieure car la configuration, les permissions et les problèmes de dépannage sont plus évolués.
Quelles sont les capacités les plus sûres à mettre en œuvre en premier ?
Commencez par des opérations limitées et non modifiables, telles que des inventaires de contenu public, des rapports de liens cassés, des vérifications des sitemaps, des révisions des métadonnées publiées, des vérifications de l’état de la cache et des résumés de l’état général du site. Utilisez un compte d’agent dédié avec des capacités minimales, testez sur un environnement de staging ou via WP-CLI et ajoutez le log et des limites de débit. Élargissez votre portée pour créer des projets ou pour gérer les tickets après que les autorisations et le monitoring soient fonctionnels.
Comment les entreprises peuvent-elles protéger les workflows WordPress basés sur l’IA ?
Des capacités de lecture et d’écriture séparées, l’utilisation d’utilisateurs dédiés au lieu d’utiliser des comptes administrateurs, et la nécessité d’une approbation humaine pour la publication, la suppression, les modifications de paiement, les modifications des utilisateurs et les mises à jour de configuration. Gérer les demandes et les résultats des opérations de journalisation tout en modifiant les secrets et les données personnelles. Protéger contre l’injection instantanée, rouler les mots de passe des applications, maintenir des sauvegardes et examiner les obligations de confidentialité avant de divulguer les informations relatives aux clients, aux commandes, aux formulaires ou aux membres.